La ciberseguridad para PyMEs es fundamental para proteger la información de los clientes, evitar fraudes digitales y mantener la operación del negocio. Un solo correo fraudulento, una contraseña comprometida o un sistema sin actualizar puede provocar pérdidas económicas y detener las actividades de una empresa.
En México, las pequeñas y medianas empresas enfrentan riesgos como el robo de información, el secuestro de archivos y la suplantación de identidad. Aunque muchas cuentan con antivirus, esto no siempre es suficiente para proteger sus sistemas.
Conocer las principales amenazas y adoptar buenas prácticas de seguridad informática permite reducir riesgos sin necesidad de contar con un gran departamento de tecnología.
¿Qué es la ciberseguridad para las PyMEs y por qué es importante?
La ciberseguridad para PyMEs es el conjunto de medidas, herramientas y procedimientos que protegen los dispositivos, redes, cuentas y datos de una pequeña o mediana empresa frente a amenazas digitales.
Su objetivo es evitar accesos no autorizados, prevenir la pérdida de información y asegurar que el negocio pueda seguir operando ante un incidente.
Por ejemplo, una empresa con 15 colaboradores puede depender de correos electrónicos, sistemas de facturación, almacenamiento en la nube y plataformas bancarias. Si un atacante obtiene acceso a una de estas herramientas, puede comprometer otras áreas del negocio.
La importancia de la ciberseguridad empresarial se refleja en cuatro aspectos:
- Protección de datos: evita la exposición de información financiera, comercial y personal.
- Continuidad operativa: reduce el riesgo de interrupciones causadas por ataques informáticos.
- Confianza del cliente: ayuda a proteger la información que otras personas comparten con tu empresa.
- Prevención de pérdidas: reduce la exposición a fraudes, extorsiones y costos de recuperación.
La Agencia de Seguridad de Infraestructura y Ciberseguridad de Estados Unidos (CISA) recomienda a las pequeñas empresas implementar controles como la autenticación multifactor, las actualizaciones de software y los respaldos de datos.
Principales amenazas de ciberseguridad para PyMEs
Las amenazas informáticas pueden afectar a empresas de cualquier tamaño. Muchas aprovechan errores cotidianos, como abrir un archivo sospechoso o compartir credenciales de acceso.
1. Phishing y correos electrónicos fraudulentos
El phishing consiste en enviar mensajes que parecen provenir de bancos, proveedores, clientes o plataformas conocidas para obtener información confidencial.
Por ejemplo, un empleado recibe un correo que le solicita actualizar los datos bancarios de un proveedor. El mensaje parece legítimo, pero lleva a una página falsa diseñada para robar sus credenciales.
Para reducir este riesgo, conviene verificar los remitentes, confirmar las solicitudes de pago mediante un segundo canal y capacitar al personal para identificar mensajes sospechosos.
2. Ransomware o secuestro de información
El ransomware es un software malicioso que puede cifrar los archivos de una empresa e impedir a sus empleados acceder a ellos. Los atacantes suelen exigir dinero a cambio de una supuesta recuperación.
Este ataque puede afectar documentos contables, bases de datos, inventarios y sistemas administrativos.
Contar con respaldos separados de la red principal, protección de dispositivos y procedimientos de recuperación disminuye el impacto.
3. Robo de contraseñas y accesos no autorizados
Cuando una empresa comparte contraseñas entre colaboradores o utiliza las mismas credenciales en distintas plataformas, aumenta la probabilidad de que un atacante consiga acceder.
Una cuenta de correo comprometida puede convertirse en la puerta de entrada a archivos, conversaciones y sistemas empresariales.
La autenticación multifactor (MFA), las contraseñas únicas y la revisión periódica de permisos ayudan a limitar estos accesos.
4. Malware y dispositivos infectados
El malware incluye programas diseñados para robar datos, espiar actividades o alterar el funcionamiento de una computadora.
Puede llegar a través de descargas no autorizadas, programas falsos, documentos adjuntos o dispositivos USB infectados.
Las empresas deben mantener sus sistemas actualizados, restringir la instalación de aplicaciones y contar con protección administrada en sus computadoras y servidores.
5. Fraude por suplantación de proveedores
Esta fraude ocurre cuando un delincuente se hace pasar por un proveedor, directivo o empleado para solicitar transferencias o cambios en los datos de pago.
Un ejemplo es recibir una factura auténtica acompañada de instrucciones falsas para depositarla en una cuenta distinta.
Antes de modificar la información bancaria, el equipo administrativo debe validar la solicitud mediante un número telefónico previamente registrado.
Ciberataques a empresas en México en el último año
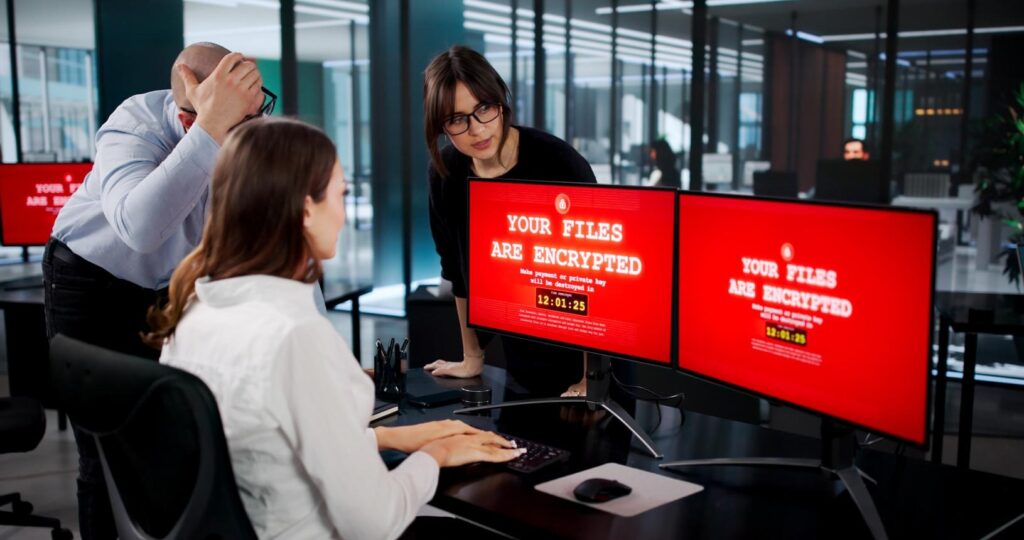
Los incidentes de ciberseguridad en México demuestran que los ataques informáticos pueden afectar tanto a grandes organizaciones como a proveedores y empresas de menor tamaño.
Para conocer casos documentados, sus consecuencias y las medidas que pueden aprender las PyMEs, consulta el análisis de Tantius sobre 3 ciberataques a empresas en México en el último año.
Entre los incidentes recopilados en esa investigación se encuentran los siguientes:
Coppel: interrupciones en sistemas durante 2024
En 2024, Coppel sufrió un incidente informático que afectó sus servicios y operaciones. El caso mostró cómo una interrupción tecnológica puede complicar la atención a los clientes y el funcionamiento cotidiano de una empresa.
Para las PyMEs, la principal lección es contar con un plan que les permita mantener las actividades esenciales mientras se recuperan los sistemas afectados.
Grupo Bimbo: amenazas de ransomware en 2024
El caso de Grupo Bimbo figura entre los incidentes de ransomware recopilados por Tantius, con referencias a amenazas de exposición de archivos.
Este tipo de riesgo demuestra la importancia de controlar quién puede acceder a los documentos de una organización y cómo se comparten con terceros.
PCM: ataque a un proveedor tecnológico en 2025
El proveedor mexicano PCM fue señalado como víctima de un ataque de ransomware atribuido al grupo RansomHub, con reportes de exposición de datos de sus clientes.
Este caso destaca un riesgo que muchas pequeñas empresas pasan por alto: un incidente en un proveedor también puede comprometer la información de organizaciones que dependen de sus servicios.
Estos casos corresponden a 2024 y 2025 y sirven como antecedentes documentados; no constituyen una lista verificada de incidentes ocurridos exclusivamente entre octubre de 2025 y octubre de 2026.
Buenas prácticas de ciberseguridad para PyMEs
La protección digital no depende únicamente de comprar programas de seguridad. También requiere establecer procedimientos claros y capacitar a quienes utilizan los sistemas de la empresa.
Activa la autenticación multifactor
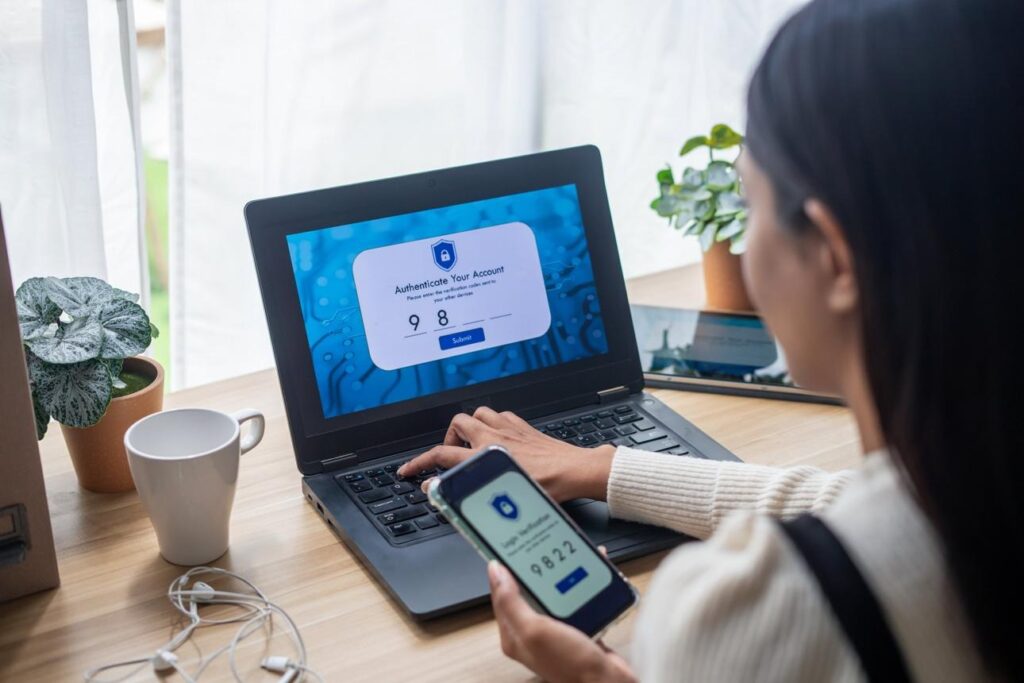
La autenticación multifactor requiere una segunda verificación para acceder a una cuenta, además de la contraseña.
Aplícala en el correo empresarial, los sistemas financieros, las plataformas administrativas y los servicios en la nube. Prioriza métodos resistentes al phishing, como las llaves de seguridad o passkeys, cuando estén disponibles.
Realiza respaldos automáticos de información
Programa para la copia de seguridad de documentos, bases de datos y archivos indispensables.
Mantén al menos una copia aislada de los sistemas principales y realiza pruebas periódicas de restauración. Una copia de seguridad que nunca se ha probado podría no funcionar cuando sea necesaria.
Mantén actualizados los sistemas
Los programas desactualizados pueden contener vulnerabilidades conocidas que los atacantes aprovechan para acceder.
Establece un calendario de actualizaciones para computadoras, servidores, aplicaciones, navegadores y equipos de red. Da prioridad a las correcciones de seguridad críticas.
Capacita a tus colaboradores
Explica cómo reconocer correos fraudulentos, enlaces desconocidos, solicitudes falsas de transferencias y mensajes que intentan generar urgencia.
La capacitación debe incluir ejemplos relacionados con las actividades del negocio, especialmente para los empleados de administración, ventas y atención al cliente.
Controla los accesos a la información
No todos los empleados necesitan acceder a todos los documentos de la empresa.
Asigna permisos según las responsabilidades de cada puesto, elimina cuentas que ya no se utilizan y retira los accesos de los colaboradores cuando termina su relación laboral.
Protege el trabajo remoto
Cuando tus colaboradores trabajan desde casa o utilizan dispositivos móviles, establece reglas de acceso a los sistemas empresariales.
Usa dispositivos protegidos, conexiones seguras y administración centralizada de las cuentas. Evita almacenar documentos confidenciales en aplicaciones personales no autorizadas.
Checklist de ciberseguridad para pequeñas empresas
Evalúa la seguridad de tu PyME
- Activar MFA en correos y cuentas importantes
- Configurar respaldos automáticos y probarlos
- Actualizar computadoras, servidores y aplicaciones
- Instalar protección contra malware y phishing
- Eliminar accesos de exempleados
- Capacitar al equipo para detectar fraudes
- Revisar permisos de archivos compartidos
- Crear un plan básico de respuesta a incidentes
Este checklist es un punto de partida. Una revisión profesional permite detectar problemas específicos en la infraestructura de tu empresa.
¿Cuánto puede costarle a una PyME un ciberataque?
El costo de un ciberataque depende de la información comprometida, la duración de la interrupción y el esfuerzo necesario para recuperar los sistemas.
Las pérdidas no se limitan al dinero robado. También pueden incluir horas no trabajadas, servicios técnicos de emergencia, ventas no realizadas y posibles responsabilidades derivadas de la exposición de datos personales.
Por ejemplo, si un despacho contable pierde el acceso a sus archivos durante tres días, puede incumplir entregas, retrasar procesos y destinar recursos a recuperar la información.
Para evaluar el impacto económico, considera estos factores:
| Tipo de pérdida | Posible consecuencia |
| Interrupción operativa | Ventas y servicios detenidos |
| Recuperación tecnológica | Reparación de equipos y sistemas |
| Robo de información | Exposición de datos confidenciales |
| Fraude financiero | Transferencias no autorizadas |
| Daño reputacional | Pérdida de confianza de clientes |
| Incumplimiento legal | Posibles sanciones y reclamaciones |
Conocer estos riesgos ayuda a establecer un presupuesto de seguridad proporcional al tamaño y las necesidades de tu empresa.
¿Qué hacer si tu empresa sufre un ciberataque?
Si detectas movimientos inusuales, archivos bloqueados o accesos no autorizados, actúa rápidamente para limitar el daño.
- Aísla los equipos afectados. Desconéctalos de la red según las indicaciones del responsable de seguridad.
- Informa al equipo técnico. Evita realizar cambios que eliminen evidencia del incidente.
- Protege las cuentas. Revoca las sesiones comprometidas y cambia las credenciales desde dispositivos seguros.
- Identifica el alcance. Determina qué información, usuarios y sistemas pudieron verse afectados.
- Recupera los servicios. Utiliza respaldos verificados y confirma que los sistemas son seguros antes de reconectarlos.
- Evalúa tus obligaciones legales. Revisa si corresponde notificar a clientes, autoridades u otras partes afectadas.
Después del incidente, documenta lo ocurrido y corrige las vulnerabilidades identificadas para reducir la probabilidad de que vuelva a ocurrir.
¿Cómo elegir un servicio de ciberseguridad para tu PyME?
Al contratar a un proveedor de seguridad informática, busca servicios que respondan a los riesgos reales de tu negocio y no solo a la instalación de antivirus.
Entre los aspectos que conviene evaluar se encuentran el monitoreo de amenazas, la protección del correo electrónico, la administración de dispositivos, el control de accesos y la recuperación de información.
También resulta útil conocer si el proveedor cuenta con procedimientos de respuesta ante incidentes y experiencia con las plataformas que utiliza tu empresa, como Microsoft 365 o Google Workspace.
Tantius ofrece servicios de ciberseguridad para pequeñas y medianas empresas en México, que incluyen la evaluación de riesgos, la protección de cuentas, los respaldos y el monitoreo de sistemas.
Preguntas frecuentes sobre ciberseguridad para PyMEs
¿Una PyME realmente necesita ciberseguridad?
Sí. Cualquier empresa que maneje información de clientes, correos corporativos, cuentas bancarias o documentos digitales enfrenta riesgos de seguridad informática. Las medidas necesarias dependen de su tamaño, actividad y exposición.
¿Es suficiente tener un antivirus?
No. Un antivirus puede detectar determinados programas maliciosos, pero no sustituye el control de accesos, los respaldos, la autenticación multifactor ni la capacitación de los empleados.
¿Cuál es el primer paso para proteger una empresa?
Identificar los sistemas y datos más importantes. Después, revisar quién tiene acceso a ellos, activar la MFA y comprobar que existen copias de seguridad recuperables.
¿Cada cuánto tiempo se debe capacitar al personal?
La capacitación debe repetirse periódicamente y reforzarse cuando surjan nuevas amenazas. También conviene incluir una inducción de seguridad para cada nuevo colaborador.
¿Qué empresas necesitan un monitoreo de seguridad continuo?
Las que dependen de sistemas digitales para operar, manejan datos sensibles o no pueden permitirse interrupciones prolongadas pueden beneficiarse del monitoreo continuo.
Protege tu PyME antes de enfrentar un incidente
La ciberseguridad para PyMEs comienza con medidas concretas: proteger las cuentas, respaldar la información, actualizar los equipos y preparar a los colaboradores para identificar amenazas.
No necesitas esperar a que ocurra un ciberataque para revisar tus sistemas. Una evaluación preventiva puede ayudarte a identificar accesos innecesarios, configuraciones débiles y procesos que ponen en riesgo tu operación.
¿Sabes qué pasaría si mañana tu empresa perdiera el acceso a su correo, a su facturación o a la información de sus clientes?
Habla con Tantius para conocer qué áreas de tu negocio requieren mayor protección y qué medidas puedes aplicar.

